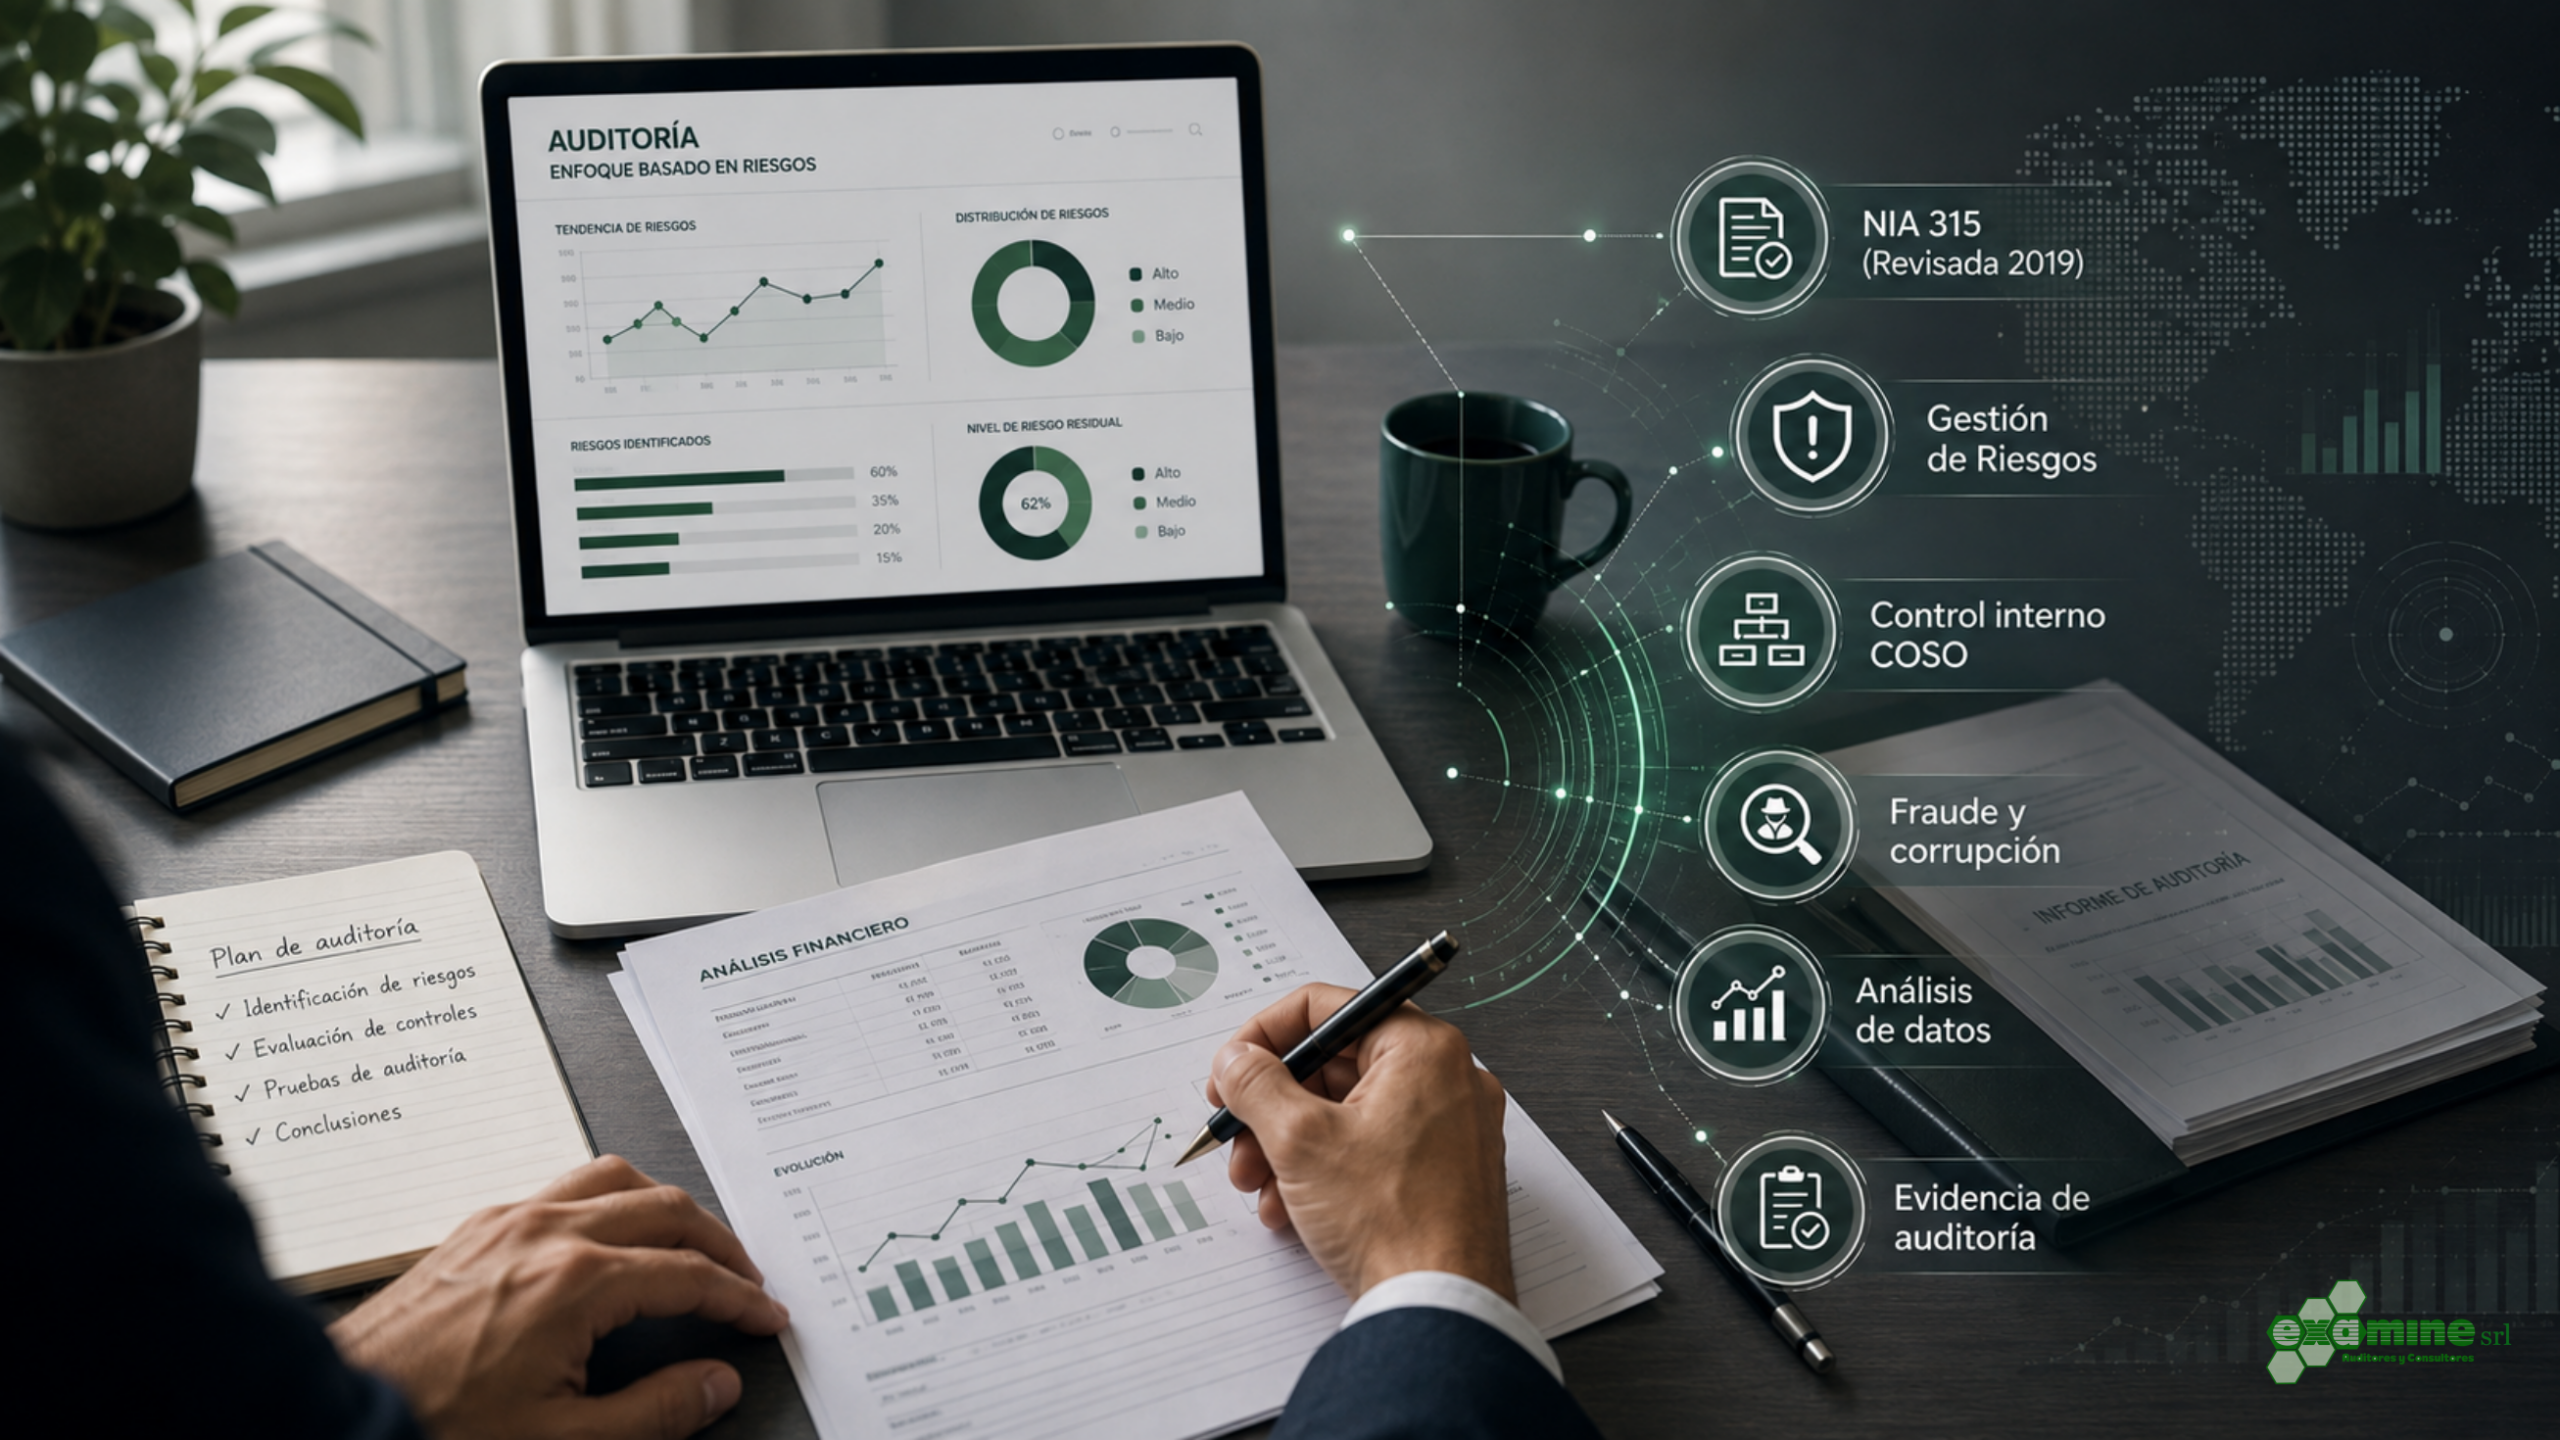
La importancia del riesgo como eje central de la auditoría financiera
Durante muchos años, la auditoría fue entendida principalmente como una revisión de registros contables y comprobaciones documentales. Sin embargo, la evolución de los mercados, la transformación digital, la complejidad de las operaciones y los nuevos escenarios de fraude han cambiado esta visión.
Actualmente, la auditoría financiera se fundamenta en un enfoque basado en riesgos, donde el auditor no solo verifica información histórica, sino que busca comprender la entidad, su entorno, sus procesos, sus controles y aquellos factores que podrían generar incorrecciones materiales en los estados financieros.
La gestión del riesgo parte de una premisa fundamental: toda organización está expuesta a eventos inciertos que pueden afectar el cumplimiento de sus objetivos. La norma ISO 31000 define el riesgo como “el efecto de la incertidumbre sobre los objetivos”, concepto que reconoce que el riesgo no siempre representa una amenaza, sino que también puede constituirse en una oportunidad para mejorar la gestión.
En auditoría, esta visión adquiere especial importancia porque la identificación adecuada de riesgos permite determinar la naturaleza, oportunidad y extensión de los procedimientos que aplicará el auditor, así como establecer el nivel de evidencia necesario para sustentar una opinión profesional.
La evolución hacia una auditoría basada en riesgos
Las Normas Internacionales de Auditoría (NIA) emitidas por la Federación Internacional de Contadores (IFAC) han fortalecido este enfoque. La auditoría moderna ya no parte únicamente de revisar saldos contables, sino de responder preguntas esenciales:
- ¿Cuál es el modelo de negocio de la entidad?
- ¿Qué factores externos e internos pueden afectar sus operaciones?
- ¿Dónde existe mayor probabilidad de errores o fraude?
- ¿Los controles internos son capaces de prevenir o detectar incorrecciones?
- ¿La información financiera refleja razonablemente la realidad económica?
La NIA 315 (Revisada 2019) “Identificación y valoración del riesgo de incorrección material” representa uno de los principales cambios en la metodología de auditoría, al exigir al auditor una comprensión más profunda de la entidad y de su sistema de control interno.
Esta norma incorpora una evaluación más estructurada del riesgo inherente, considerando factores como:
- Complejidad de las operaciones.
- Nivel de incertidumbre.
- Cambios significativos en el negocio.
- Uso intensivo de tecnología.
- Susceptibilidad al fraude.
- Posibles sesgos de la administración.
Por tanto, la auditoría deja de ser una revisión rutinaria y se convierte en un proceso de análisis estratégico.
El papel del control interno en la auditoría
Un elemento fundamental en la evaluación del riesgo es el conocimiento del sistema de control interno de la entidad.
El modelo COSO continúa siendo uno de los marcos de referencia más utilizados internacionalmente para evaluar el control interno, debido a que permite analizar cinco componentes esenciales:
- Ambiente de control.
- Evaluación de riesgos.
- Actividades de control.
- Información y comunicación.
- Actividades de supervisión.
La relación entre auditoría y control interno es directa: cuanto más sólido sea el sistema de control interno, menor será la posibilidad de que ocurran errores significativos no detectados. Por el contrario, debilidades en los controles incrementan el riesgo y obligan al auditor a ampliar sus procedimientos.
Actualmente, además, la evaluación del control interno incorpora nuevos desafíos relacionados con la tecnología de información, la ciberseguridad, los sistemas automatizados y la confiabilidad de los datos utilizados para generar información financiera.
Fraude y corrupción: nuevos desafíos para el auditor
Los escenarios actuales han incrementado la importancia de la evaluación del riesgo de fraude.
La NIA 240 “Responsabilidades del auditor en la auditoría de estados financieros con respecto al fraude” establece que el auditor debe mantener una actitud de escepticismo profesional durante todo el proceso de auditoría.
Esto implica no asumir que la información proporcionada por la administración es necesariamente correcta, sino evaluar críticamente la existencia de factores que puedan generar manipulación financiera, apropiación indebida de activos o incumplimiento de normas.
En el sector público, esta situación adquiere una relevancia adicional, debido a que los riesgos asociados a corrupción pueden afectar no solamente la razonabilidad de los estados financieros, sino también la transparencia, eficiencia y confianza ciudadana en la administración de recursos públicos.
Materialidad y evidencia: fundamentos de una opinión profesional
La opinión del auditor debe estar sustentada en evidencia suficiente y adecuada. Para ello, la auditoría utiliza el concepto de materialidad o importancia relativa.
La NIA 320 establece que una incorrección es material cuando, individualmente o en conjunto, puede influir razonablemente en las decisiones económicas de los usuarios de los estados financieros.
La materialidad permite al auditor concentrar sus esfuerzos en aquellas áreas que representan mayor riesgo y relevancia, evitando una revisión indiscriminada de todas las operaciones.
Asimismo, la NIA 500 “Evidencia de auditoría” establece que el auditor debe diseñar procedimientos que permitan obtener evidencia confiable para fundamentar sus conclusiones.
En este contexto, la calidad de la auditoría depende de la capacidad del profesional para combinar:
- Conocimiento de la entidad.
- Evaluación adecuada de riesgos.
- Juicio profesional.
- Escepticismo profesional.
- Evidencia suficiente y competente.
La auditoría en la era digital
Uno de los principales cambios recientes en la profesión es la incorporación de la tecnología como elemento esencial del proceso de auditoría.
Actualmente, los auditores enfrentan organizaciones con grandes volúmenes de información, sistemas integrados, procesos automatizados y operaciones digitales.
Esto exige nuevas capacidades profesionales relacionadas con:
- Análisis masivo de datos.
- Evaluación de controles tecnológicos.
- Identificación de riesgos derivados de sistemas informáticos.
- Uso de herramientas digitales para mejorar la eficiencia de las pruebas.
La auditoría del futuro no reemplazará el criterio profesional del auditor, sino que combinará experiencia, conocimiento técnico y herramientas tecnológicas para lograr evaluaciones más oportunas y precisas.
Conclusión
La auditoría financiera moderna ha evolucionado desde un enfoque centrado en la revisión histórica de información hacia un modelo integral basado en riesgos, controles y comprensión del negocio.
El auditor actual no solo verifica cifras; analiza escenarios, identifica amenazas, evalúa controles y proporciona confianza a los usuarios de la información financiera.
La aplicación adecuada de las Normas Internacionales de Auditoría, especialmente la NIA 315 (Revisada 2019), la NIA 330 y la NIA 500, permite desarrollar auditorías con mayor calidad, orientadas a detectar riesgos relevantes y aportar valor a las organizaciones.
En un entorno caracterizado por cambios constantes, transformación digital y mayores exigencias de transparencia, la auditoría continúa siendo una herramienta fundamental para fortalecer la confianza, la rendición de cuentas y la adecuada toma de decisiones.
Este artículo es una adaptación del Capítulo II “Marco Conceptual y Teórico” de la investigación académica desarrollada por el autor, actualizada conforme a los cambios introducidos por las Normas Internacionales de Auditoría, especialmente la NIA 315 (Revisada 2019).
Autor: Yuri Quiñones
El autor es Licenciado en Auditoria - Magíster en Auditoría Integral
Gerente General de EXAMINE S.R.L. AUDITORES Y CONSULTORES